
 摘要:
在当今信息化时代,数据已成为企业最重要的资源之一,因此保护数据安全已成为企业必须面对的一个重要问题。而在这个问题中,权限控制是非常重要的一环。由于Java作为一门广泛应用于企业级应...
在当今信息化时代,数据已成为企业最重要的资源之一,因此保护数据安全已成为企业必须面对的一个重要问题。而在这个问题中,权限控制是非常重要的一环。由于Java作为一门广泛应用于企业级应用开发的编程语言,所以Java权限控制框架也成为众多开发者关注的焦点。本文就来介绍一下Java权限控制框架的相关知识。
权限控制的概念和作用
权限控制是指对系统中各种资源(如文件、数据、功能等)进行管理和控制的过程,其目的是保护这些资源不被非法访问或滥用。权限控制的作用主要有以下几个方面:
1.保护系统中敏感资源不被非法访问,防止数据泄露、篡改等安全问题。
2.实现对系统中各种资源的精细管理,提高系统的安全性和稳定性。
3.统计和记录用户对各种资源的访问情况,有助于后续的审计工作。
Java权限控制框架的原理
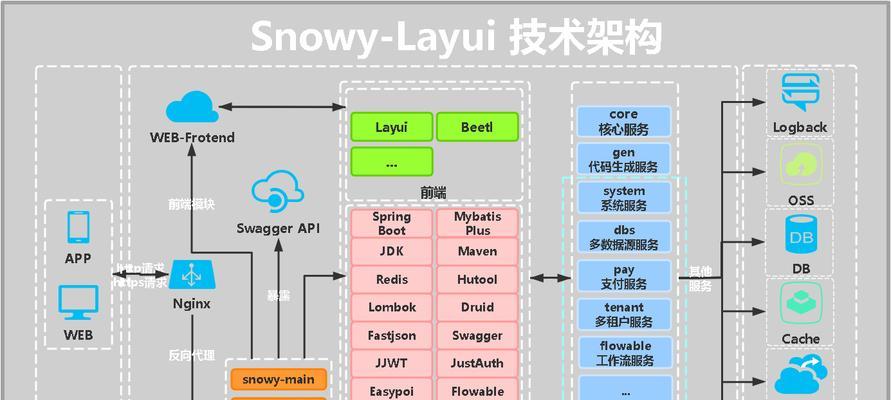
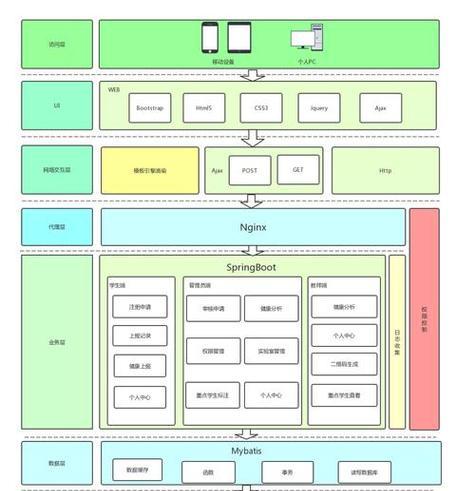
Java权限控制框架主要是通过对系统中各种资源进行访问控制,来保证系统的安全性和稳定性。权限控制框架主要包括以下几个组成部分:
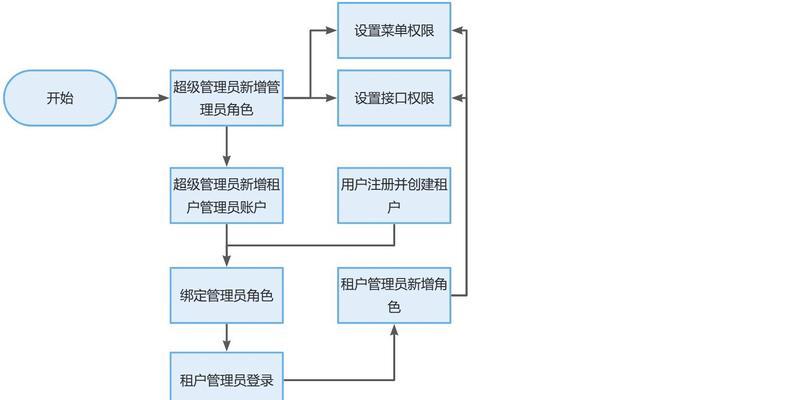
1.身份认证模块:用于验证用户身份,确保用户的合法性。
2.权限授权模块:用于对不同用户或用户组分配不同的权限,以实现对系统资源的控制。
3.访问控制模块:用于对系统资源进行精细的控制,以保证系统的安全性和稳定性。
常用的Java权限控制框架
1.SpringSecurity框架:SpringSecurity是一个强大而灵活的安全框架,它提供了一种集成式的方式来处理身份验证和授权,并支持多种认证和授权机制。
2.Shiro框架:Shiro是一个强大而灵活的Java安全框架,它提供了一种简单的方式来处理身份验证、授权和会话管理,并支持多种认证和授权机制。
3.ApacheFortress框架:ApacheFortress是一个完整的开源安全系统,它提供了一种灵活的角色和权限管理框架,以及一个可扩展的Web服务接口,用于实现安全的身份验证和授权。
基于SpringSecurity的权限控制实践
1.引入SpringSecurity依赖:在Maven工程中引入SpringSecurity依赖,以便使用SpringSecurity框架。
2.配置SpringSecurity:在Spring配置文件中配置SpringSecurity的相关信息,包括用户认证信息、用户角色权限等。
3.编写登录页面:开发登录页面,用于接收用户输入的用户名和密码,并将其传递给SpringSecurity进行身份验证。
4.配置页面权限:在Spring配置文件中配置页面访问权限,以限制不同用户对页面的访问。
5.实现授权逻辑:通过编写Java代码实现授权逻辑,以实现对系统资源的细粒度控制。
基于Shiro的权限控制实践
1.引入Shiro依赖:在Maven工程中引入Shiro依赖,以便使用Shiro框架。
2.配置Shiro:在Spring配置文件中配置Shiro的相关信息,包括用户认证信息、用户角色权限等。
3.编写登录页面:开发登录页面,用于接收用户输入的用户名和密码,并将其传递给Shiro进行身份验证。
4.配置页面权限:在Spring配置文件中配置页面访问权限,以限制不同用户对页面的访问。
5.实现授权逻辑:通过编写Java代码实现授权逻辑,以实现对系统资源的细粒度控制。
基于ApacheFortress的权限控制实践
1.引入ApacheFortress依赖:在Maven工程中引入ApacheFortress依赖,以便使用ApacheFortress框架。
2.配置ApacheFortress:在Spring配置文件中配置ApacheFortress的相关信息,包括用户认证信息、用户角色权限等。
3.编写登录页面:开发登录页面,用于接收用户输入的用户名和密码,并将其传递给ApacheFortress进行身份验证。
4.配置页面权限:在Spring配置文件中配置页面访问权限,以限制不同用户对页面的访问。
5.实现授权逻辑:通过编写Java代码实现授权逻辑,以实现对系统资源的细粒度控制。
权限控制框架的应用场景
1.企业内部信息系统:企业内部信息系统一般需要对各种资源进行安全管理,包括文件、数据、功能等。
2.金融行业:金融行业通常需要对各种资源进行安全管理,包括交易数据、客户信息等。
3.机构:机构需要对各种资源进行安全管理,包括文件、数据、机密信息等。
4.医疗行业:医疗行业需要对各种资源进行安全管理,包括患者信息、病历资料等。
权限控制框架的优缺点
1.优点:权限控制框架可以有效地保护系统资源,防止非法访问和滥用,提高系统的安全性和稳定性。
2.缺点:权限控制框架可能会增加系统的复杂性和维护成本,需要合理设计和实现。
权限控制框架的开发注意事项
1.合理设计数据表结构:在开发权限控制框架时,需要合理设计数据库表结构,以便实现用户和角色的管理。
2.精细化权限控制:在实现权限控制时,需要精细化地控制不同用户对不同资源的访问权限,以实现系统的安全性和稳定性。
3.安全漏洞风险评估:在开发过程中需要进行安全漏洞风险评估,以确保系统的安全性。
Java权限控制框架是保障系统安全的重要手段之一,各种开源框架可以根据需求灵活选用。在使用框架时,需要合理设计和实现,以达到精细化的权限控制效果。同时,在开发过程中需要关注安全漏洞风险,保证系统的安全性。